

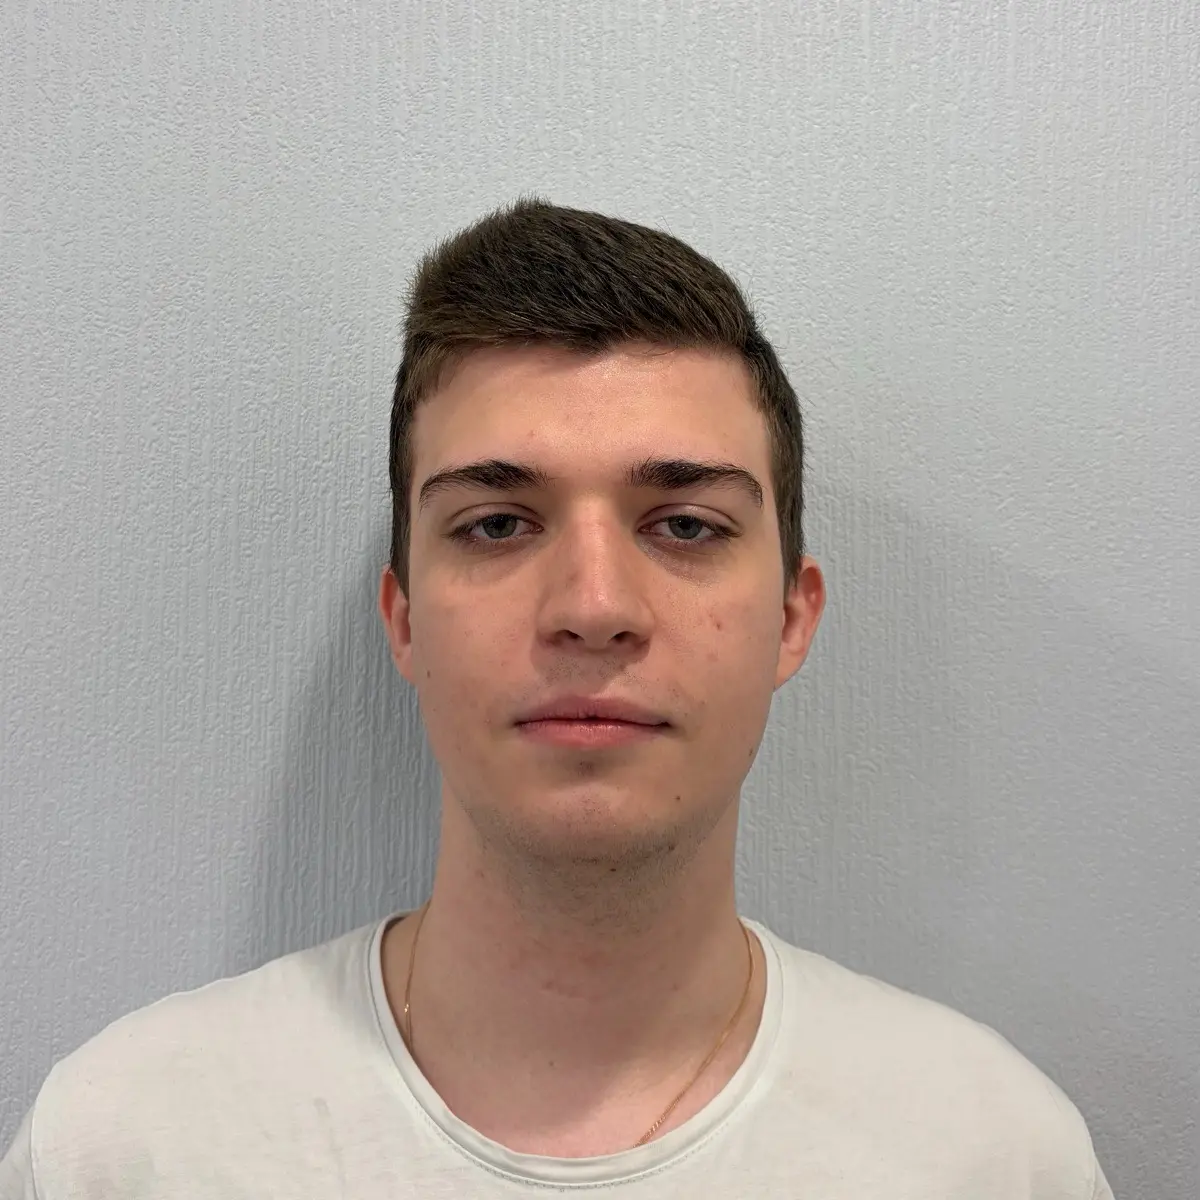
Станислав Комарницкий
Junior в ИБ, анализ фишинга

про меня
Разбираю фишинг не по чек-листу, а до причины: ищу, где именно подмена в заголовках, ссылках или вложениях, и почему письмо выглядит легитимным. Настраивал алерты по MITRE ATT&CK с фокусом на конкретные техники, а не на поток шума. Работаю в Astra Linux, знаю Python, понимаю основы протоколов безопасности. Учусь самостоятельно, через книги и практику. Если задача не решается с первого раза, не откладываю: довожу до конца, пока не пойму причину. Интересен SOC, где можно расти на реальных инцидентах, а не на учебных кейсах.
где нахожусь
Москва
карьера
















